
«La violencia es el ultimo recurso del incompetente.»
Isaac Asimov 1920 – 1992
 De consultor BI a Trabajador Social
Vivencias y reflexiones de un ingeniero informatico, reconvertido en trabajador social
«La violencia es el ultimo recurso del incompetente.»
Isaac Asimov 1920 – 1992
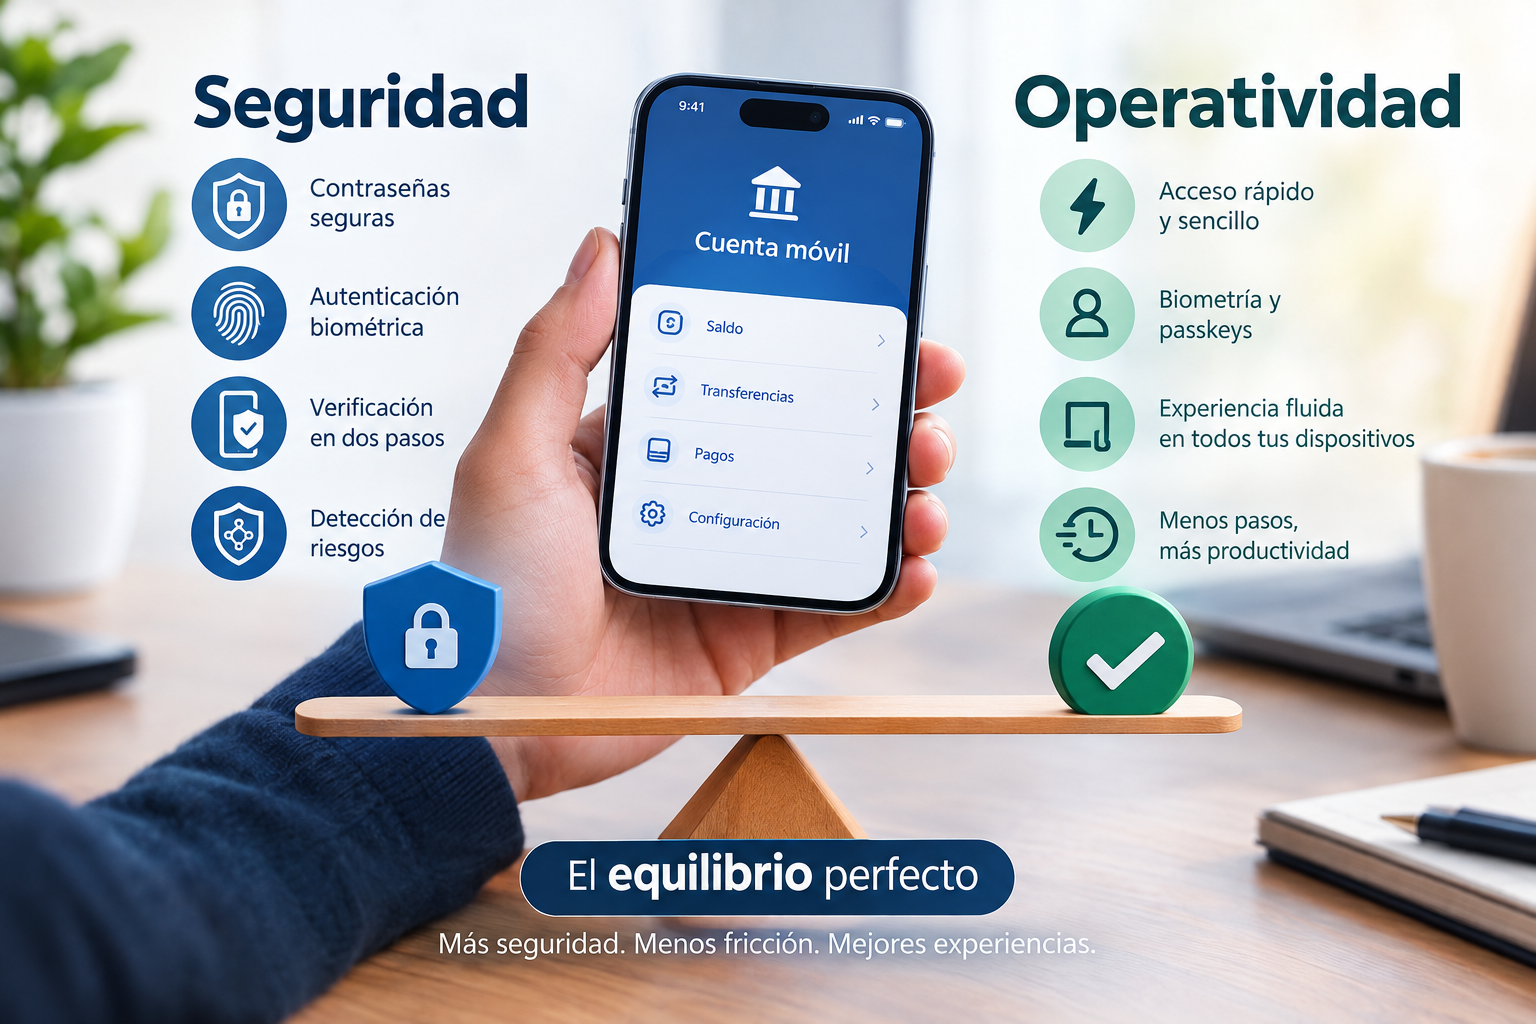
Las cuentas móviles se han convertido en una herramienta esencial para trabajar, comunicarnos, realizar pagos y acceder a todo tipo de servicios. Sin embargo, cuanto más dependemos del teléfono móvil, mayor es también la importancia de proteger las cuentas asociadas a él.
Aquí aparece un desafío que afecta tanto a usuarios como a empresas: ¿hasta qué punto debemos priorizar la seguridad sin dificultar demasiado la operatividad?
Contraseñas complejas, autenticación multifactor, códigos de verificación, bloqueos automáticos o restricciones de acceso son mecanismos diseñados para evitar que una persona no autorizada pueda entrar en una cuenta.
El problema aparece cuando las medidas de seguridad son excesivamente complicadas. Si un usuario tiene que superar numerosos pasos cada vez que accede a una aplicación, puede percibir la protección como un obstáculo. En entornos profesionales, además, una política demasiado restrictiva puede ralentizar procesos, dificultar el acceso a información necesaria o generar una carga adicional para los equipos de soporte.
La seguridad, por tanto, no debería medirse únicamente por el número de controles implantados. Una cuenta extremadamente protegida pero prácticamente inutilizable tampoco ofrece una buena solución.
La facilidad de uso no significa necesariamente menor protección. Una buena estrategia consiste en diseñar sistemas que sean seguros precisamente porque son fáciles de utilizar correctamente.
Por ejemplo, la autenticación biométrica, las llaves de acceso (passkeys) o los sistemas de inicio de sesión adaptativo pueden reducir la dependencia de contraseñas sin obligar al usuario a realizar numerosos pasos.
También resulta útil aplicar una seguridad basada en el contexto. No es lo mismo acceder desde un dispositivo habitual y una ubicación conocida que intentar entrar desde un equipo desconocido, cambiar repentinamente de ubicación o realizar una operación especialmente sensible.
En estos casos, el sistema puede aumentar las exigencias de autenticación cuando realmente existe un riesgo mayor.
Una de las claves para encontrar el equilibrio es aplicar controles de seguridad proporcionales al riesgo.
No todas las acciones dentro de una cuenta tienen las mismas consecuencias. Consultar determinada información puede requerir un nivel de protección diferente al de cambiar los datos de recuperación, modificar permisos o realizar una operación económica.
Por eso, en lugar de tratar todos los accesos de la misma manera, las organizaciones pueden establecer diferentes niveles de protección:
Este enfoque permite mantener la seguridad sin convertir cada interacción en un proceso complejo.
Ningún sistema de seguridad es completamente eficaz si los usuarios no saben cómo utilizarlo.
Los ataques de phishing, el robo de códigos de autenticación, las aplicaciones maliciosas o las técnicas de ingeniería social pueden aprovechar precisamente el comportamiento humano. Por ello, la formación y la concienciación deben formar parte de cualquier estrategia de protección.
Un usuario que entiende por qué se le solicita una segunda verificación estará más preparado para detectar una petición sospechosa que alguien que simplemente recibe instrucciones de introducir códigos de manera automática.
Un exceso de controles puede provocar comportamientos contraproducentes. Los usuarios pueden buscar atajos, reutilizar contraseñas, compartir mecanismos de acceso o desactivar determinadas medidas siempre que tengan la posibilidad.
Esto genera una paradoja: una política diseñada para aumentar la seguridad puede terminar reduciéndola si resulta demasiado difícil de cumplir.
Por el contrario, una política excesivamente permisiva facilita el trabajo diario, pero puede dejar expuestas las cuentas ante accesos no autorizados.
El objetivo no debería ser elegir entre seguridad y operatividad como si fueran conceptos incompatibles. La verdadera cuestión es diseñar sistemas en los que ambas trabajen juntas.
Una cuenta móvil bien protegida debería permitir al usuario realizar sus tareas habituales de forma rápida, mientras aumenta las barreras cuando detecta situaciones de mayor riesgo.
En definitiva, la mejor seguridad no es necesariamente la que pone más obstáculos, sino la que coloca los obstáculos adecuados en el momento adecuado.
La tecnología móvil seguirá evolucionando y, con ella, también las amenazas. El reto será mantener ese equilibrio: proteger las cuentas y los datos sin convertir la seguridad en una barrera para quienes necesitan utilizarlos.
¡Nos vemos en próximas entradas!
«Se lo suficientemente fuerte como para ser amable.»
Peter Cullen 1941 – 2026
«El verdadero problema de la humanidad es el siguiente:
tenemos emociones paleolíticas, instituciones medievales y tecnología divina.»
Edward Osborne Wilson 1929 – 2021


